Kısa cevap: Sağlık sektörü için özel yazılım satın alırken, yalnızca 'KVKK uyumluyuz' diyen firmalara güvenmek yeterli değildir; yazılımın veri maskeleme, ayrıntılı loglama, anlık sızıntı alarmı ve yetkilendirme gibi somut güvenlik fonksiyonlarına sahip olması gerekir. Bir sabah, personelinizden biri yanlışlıkla hasta verilerini dışarı sızdırdı. O anda aradığınız yazılımda o verilerin izinsiz dışarı çıkarılamayacağı veya anında alarm vereceği bir güvenlik katmanı var mıydı? Çünkü, bu detay işinizin devam edip etmeyeceğini belirleyecek kadar kritik.
Karar Anı: Sağlıkta Veri Sızıntısı Yaşanırsa Kim, Ne Kadar Sorumlu?
Sağlık verisi sızdığında, yasal sorumluluk çoğu zaman yazılımı kullanan kurumda kalır. Yazılım firması, yalnızca açıkça kendi hatası kanıtlanırsa (örneğin, kasıtlı arka kapı bırakma) cezai sorumluluk taşır. Pratikte, KVKK cezalarının %80'inden fazlası doğrudan sağlık kuruluşlarına kesilmektedir. Şu iki durumda risk üst düzeye çıkar:
- Yazılımda log kayıtları tutulmuyorsa, hangi personelin hangi veriye eriştiği izlenemiyorsa, kurumun savunması zayıflar.
- Veri yedekleri şifrelenmiyorsa ve dışarıya aktarım kontrolsüzse, kurumun 'gerekli teknik tedbirleri aldım' iddiası boşa çıkar.
Yani, yazılımın teknik altyapısı kadar, kurumdaki kullanım süreçleri de doğrudan sorumluluğu etkiler.
Tekliflerdeki 'KVKK Uyumlu' İddiası Gerçekten Ne Kadar Değerli?
Piyasadaki sağlık yazılımlarının %60'ı 'KVKK uyumluyuz' ibaresiyle satılıyor. Ancak çoğu zaman bu ifade yalnızca bir pazarlama cümlesi; teknik olarak neyi kapsadığı belirsiz. Şu detaylara bakmadan karar vermeyin:
- Yazılımda hangi veriler maskeleme (ör. TC kimlik no, iletişim) ile korunuyor?
- Loglama detayları: Kim, hangi veriye, ne zaman, hangi cihazdan erişmiş?
- Kullanıcı yetkilendirmesi: Her personelin erişim sınırı tanımlanabiliyor mu?
Bu maddeler teklif dosyasında teknik olarak yazılı değilse, 'KVKK uyumlu' ifadesinin pratik değeri yoktur.
Bir Sağlık Yazılımında Mutlaka Olması Gereken Gizlilik Fonksiyonları
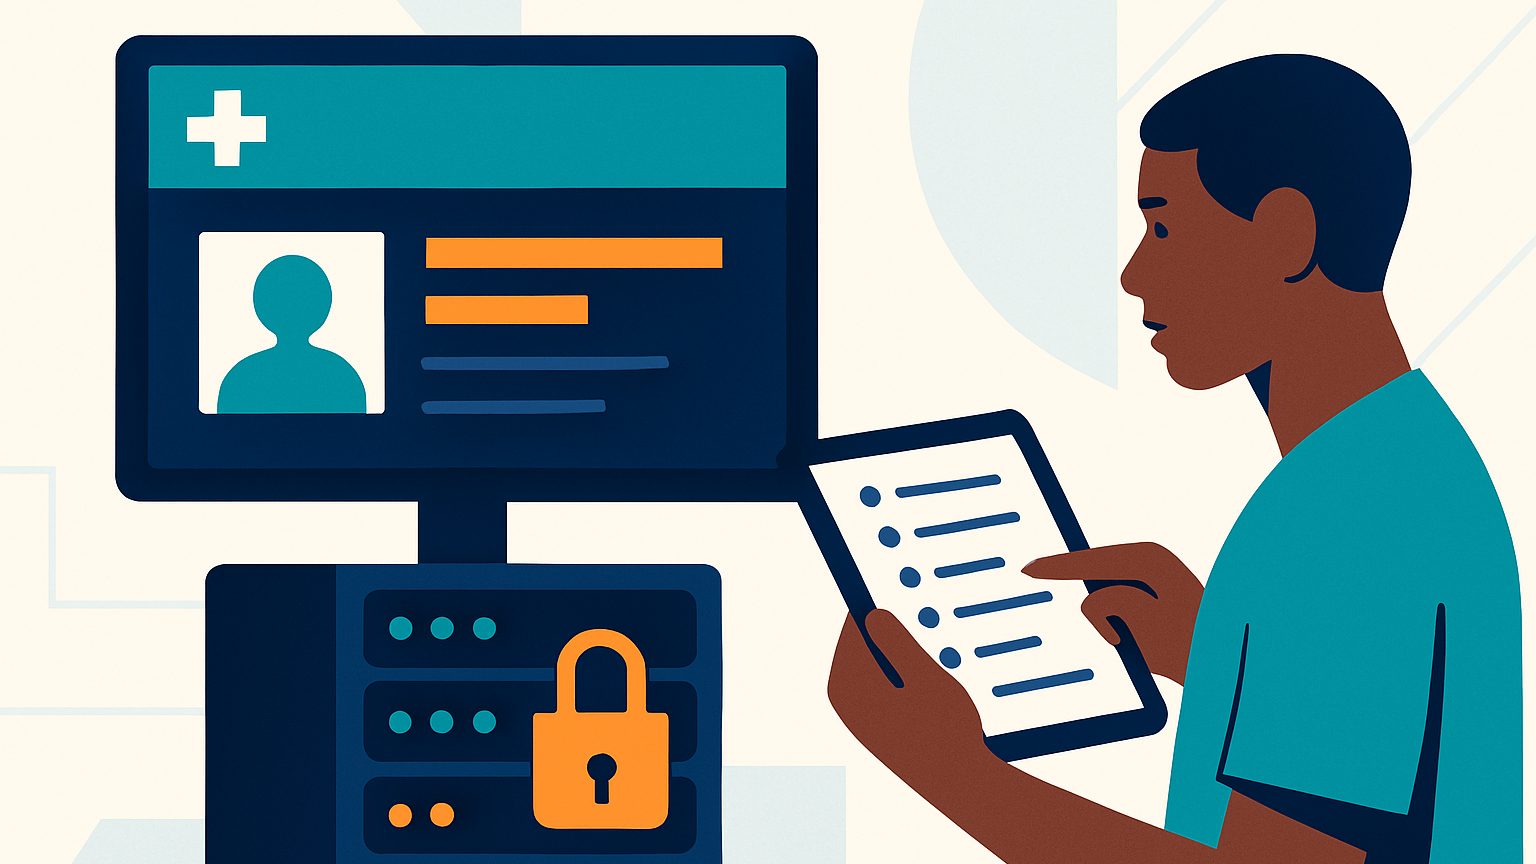
Sağlık sektörüne özel bir yazılımda aşağıdaki fonksiyonlar olmazsa, veri gizliliği ve KVKK riski çok yüksektir:
- Kişisel veri maskeleme: Kritik alanlar (TC kimlik, telefon, adres) ekranda sadece yetkiliye tam gösterilir.
- Detaylı log yönetimi: Her veri hareketi (görüntüleme, dışa aktarma, yazdırma) kayıt altına alınır.
- Kullanıcı yetkilendirme: Rol bazlı erişim; örneğin hemşire, doktor, danışma çalışanı farklı veri görebilir.
- Veri yedekleme ve şifreleme: Yedekler otomatik ve belirlenen sıklıkta (en az günlük), AES-256 gibi güçlü algoritmalarla şifrelenmiş olmalı.
- Anlık sızıntı ve dışa aktarım alarmları: Olağan dışı veri hareketi hemen yöneticiyi uyarır.
Bu fonksiyonların eksik olduğu yazılımlar, KVKK'ya 'uyumlu' olsa dahi pratikte veri sızıntısına açıktır.
Gizli Tehlikeler: En Popüler Sağlık Yazılımlarındaki Yaygın KVKK Açıkları
Piyasada en çok tercih edilen bazı sağlık yazılımlarında şu açıklar sıkça görülür:
- Excel'e toplu veri aktarımı: Kullanıcılar, binlerce hasta bilgisini tek tuşla dışarı çıkarabiliyor. Bu özellik, veri sızıntısının en büyük kaynağı.
- Yetersiz loglama: Hangi kullanıcının hangi dosyayı indirdiği veya yazdırdığı kaydedilmiyor.
- 3. parti entegrasyonlarda şifreleme eksikliği: Laboratuvar veya sigorta sistemleriyle veri alışverişinde SSL/TLS zorunluluğu yoksa, veriler şifrelenmeden iletiliyor.
Bu açıklar, yazılımın popülerliğine veya uzun süredir piyasada olmasına bakılmaksızın, KVKK cezasına ve itibar kaybına yol açabiliyor.
Yazılım Firmasının KVKK Uzmanlığı: Sadece Sertifika Yeterli mi?
Bir yazılım firmasının 'KVKK danışmanlığı' veya 'bilgi güvenliği sertifikası' olması, yazılımın otomatik olarak güvenli olduğu anlamına gelmez. Dikkat edilmesi gerekenler:
- Geliştirme süreci dokümantasyonu: Firma, hangi aşamada hangi güvenlik testlerini uyguluyor?
- Canlı sistemde yapılan penetrasyon testi raporları: Son 6 ayda yapılmış bir dış denetim var mı?
- KVKK uyumlu geliştirme belgesi: Bu belge, bağımsız bir denetim firmasından mı alınmış?
Sadece firma beyanına değil, teknik rapor ve belgelere odaklanın.
Kurumunuza Özel Risk Analizi Nasıl Yapılır? Adım Adım Kontrol Listesi
- Veri akış haritası çıkarın: Hangi veriler kimden, nereye, nasıl aktarılıyor? (Örn. hasta kaydı, laboratuvar sonucu, fatura bilgisi)
- Kritik personel listesi oluşturun: Hangi pozisyonlar hangi verilere erişmeli?
- Yazılımda mevcut fonksiyonları test edin: Her erişim noktasında log tutuluyor mu? Maskeleme aktif mi?
- Dışa veri aktarımını test edin: Dosya veya veri dışarı çıkarılırken uyarı, onay veya log kaydı oluşuyor mu?
- Yedekleme ve şifreleme süreçlerini inceleyin: Yedekler nerede? Kim erişebiliyor? Şifreleme anahtarları kimde?
Bu adımların sonucunda, kurumunuza özel risk haritanız netleşir.
Sağlık Kurumunuz İçin KVKK Uyumlu Yazılım Analizi
Mevcut yazılımınızda veya yeni almayı düşündüğünüz sistemde bu kontrollerin eksiksiz olup olmadığını öğrenmek için ücretsiz değerlendirme alabilirsiniz.
Ücretsiz Değerlendirme İsteyinSatın Alma Kararı: Hangi Eşikler Geçildiğinde 'EVET' veya 'HAYIR' Demelisiniz?
Aşağıdaki tabloyu, yazılımı satın almadan önce mutlaka doldurun. Her satırda 'kabul eşiği' karşılanmıyorsa, 'EVET' demek risklidir.
| Kontrol Kriteri | Kabul Eşiği | Yazılımınızda Var mı? | Açıklama/Not |
|---|---|---|---|
| Kişisel veri maskeleme | Tüm hassas alanlarda | [ ] | Maskeleme yoksa veri sızıntısı riski çok yüksek |
| Log yönetimi | Kullanıcı, zaman, işlem bazında | [ ] | Yetkisiz erişim tespiti için şart |
| Veri yedekleme sıklığı | En az günlük, otomatik | [ ] | Manuel yedekleme hata riski taşır |
| Kullanıcı yetkilendirme detay seviyesi | Rol bazlı, departman bazlı | [ ] | Herkes her veriye ulaşabiliyorsa risk çok yüksek |
| Dışa veri aktarımının izlenebilirliği | Her dışa aktarıma log ve onay | [ ] | Excel/CSV çıktısı kontrolsüzse sızıntı kaçınılmaz |
| 3. parti entegrasyonlarda şifreleme | SSL/TLS zorunlu | [ ] | Laboratuvar, sigorta gibi sistemlere şifresiz veri gitmemeli |
| Firma KVKK uyumlu geliştirme belgesi | Bağımsız denetimli | [ ] | Yalnızca firma beyanı yetersiz |
| Canlı sistemde anlık sızıntı alarmları | Açıkça dokümante edilmiş | [ ] | Alarm yoksa geç tespit, ağır ceza riski |
Sıkça Atlanan Son Adım: Canlıda Veri Güvenliği Testi ve İzleme
Yazılımın canlıya alınmasından sonra, çoğu kurum 'her şey bitti' diye düşünüyor. Oysa, asıl riskler burada başlıyor. Mutlaka yapılması gerekenler:
- Her ay düzenli olarak log kayıtlarını denetleyin.
- Olağan dışı veri hareketlerine (ör. mesai dışı saatlerde toplu veri aktarımı) karşı alarm sistemini test edin.
- Bağımsız sızma testi (penetrasyon testi) yılda en az bir kez yapılmalı.
Bu adımlar, sadece KVKK cezasını önlemek için değil, hastalarınızın kurumunuza duyduğu güvenin devamı için de zorunludur.
Fiyatlar ve Satın Alma Süreci Hakkında Notlar
KVKK uyumlu özel sağlık yazılımı fiyatları, kapsam ve güvenlik seviyesi arttıkça değişkenlik gösterir. Piyasa genelinde:
- Temel KVKK fonksiyonlu modüller: 150.000 TL – 350.000 TL arası (tahmini, kapsam ve kullanıcı sayısına göre değişir)
- İleri düzey loglama, canlı alarm ve dış entegrasyon güvenliği: 350.000 TL – 650.000 TL arası (tahmini, özel modül ve entegrasyonlara bağlı olarak değişebilir)
Not: Bu fiyatlar sektördeki güncel aralıklara dayalı tahminlerdir ve zamanla değişebilir. Her kurumun ihtiyacına özel teklif alınmalıdır. Daha detaylı bilgi ve referans projeler için hizmetlerimiz ve referanslarımız sayfalarını ziyaret edebilirsiniz.