Kısa cevap: Sunucu güvenliğine yapacağınız harcamanın gerekliliği, sahip olduğunuz veri türü, iş süreçleriniz ve yasal yükümlülüklerinizle doğrudan ilgilidir. Şirketinizin kritik verileri, ödeme altyapısı veya KVKK gibi yükümlülükleri varsa, temel hosting hizmeti genellikle yetersiz kalır; ciddi risk altındasınızdır. Gece yarısı telefonunuz çalıyor: hosting firmasından arıyorlar, sunucunuzdan şüpheli bir aktivite tespit edilmiş. Siteniz durmuş, müşteri verileri tehlikede. O anda tek istediğiniz, 'Keşke şu güvenlik işini daha önce çözseydim' dememekse, bu rehber tam size göre.
Kritik Karar Noktası: Sunucu Güvenliği Alınmazsa Ne Kaybedersiniz?
Sunucu güvenliği ihmal edildiğinde şirketlerin karşılaştığı kayıplar, genellikle üç ana başlıkta toplanır:
- Veri kaybı ve müşteri güveni sarsılması: Özellikle müşteri verisi barındıran işletmelerde tek bir veri ihlali, telafisi zor bir itibar kaybı ve yasal sorunlar doğurabilir.
- Kesinti ve gelir kaybı: Sunucuya yönelik saldırılar, sitenizin veya uygulamanızın saatlerce, bazen günlerce kapalı kalmasına yol açabilir. Örneğin, bir e-ticaret sitesinde 1 saatlik kesinti ortalama 5.000-50.000 TL arası kayba sebep olabilir (tahmini aralık; sektör ve ciroya göre değişir).
- Yasal yaptırımlar: KVKK veya GDPR kapsamındaki veri ihlalleri, 50.000 TL’den 2.000.000 TL’ye kadar değişen idari para cezalarına neden olabilir (tahmini; güncel mevzuata göre değişir).
Mevcut Durumunuzu Değerlendirin: Risk Eşiğinde misiniz?
Her işletmenin güvenlik ihtiyacı farklıdır. Aşağıdaki tabloyu kendi durumunuza göre doldurarak, hangi önlemlerin sizin için vazgeçilmez olduğunu ve ek yatırım gerekip gerekmediğini hemen görebilirsiniz.
| Kriter | Cevabınız (Evet/Hayır) |
Risk Skoru (1: Düşük, 3: Yüksek) |
Mutlaka Almanız Gereken Güvenlik Önlemleri | Ekstra Yatırım Gerekir mi? |
|---|---|---|---|---|
| Sunucuda müşteri verisi var mı? | 3 | Veri şifreleme, erişim kontrolü, düzenli yedekleme | Genellikle evet | |
| Ödeme altyapısı barındırılıyor mu? | 3 | Firewall, PCI DSS uyumlu yapılandırma, güvenli bağlantı | Kesinlikle evet | |
| Kritik iş süreçleri çalışıyor mu? | 2 | Güçlü parola politikası, izinsiz giriş tespiti | Duruma göre | |
| Daha önce güvenlik ihlali yaşandı mı? | 3 | Güvenlik denetimi, iz kayıtlarının tutulması, güncelleme | Genellikle evet | |
| Yasal yükümlülük (KVKK, GDPR) var mı? | 3 | Veri sınıflandırma, erişim logları, düzenli denetim | Kesinlikle evet |
Tabloda her 'Evet' cevabı için risk skorunuz yükselir; toplam skorunuz 6 ve üzerindeyse, standart hosting/hazır sunucu hizmetleri işletmeniz için yetersizdir ve profesyonel güvenlik sıkılaştırması şarttır.
12 Maddeyle Sunucu Güvenlik Sıkılaştırması: Gerçekten Ne İşe Yarıyor?
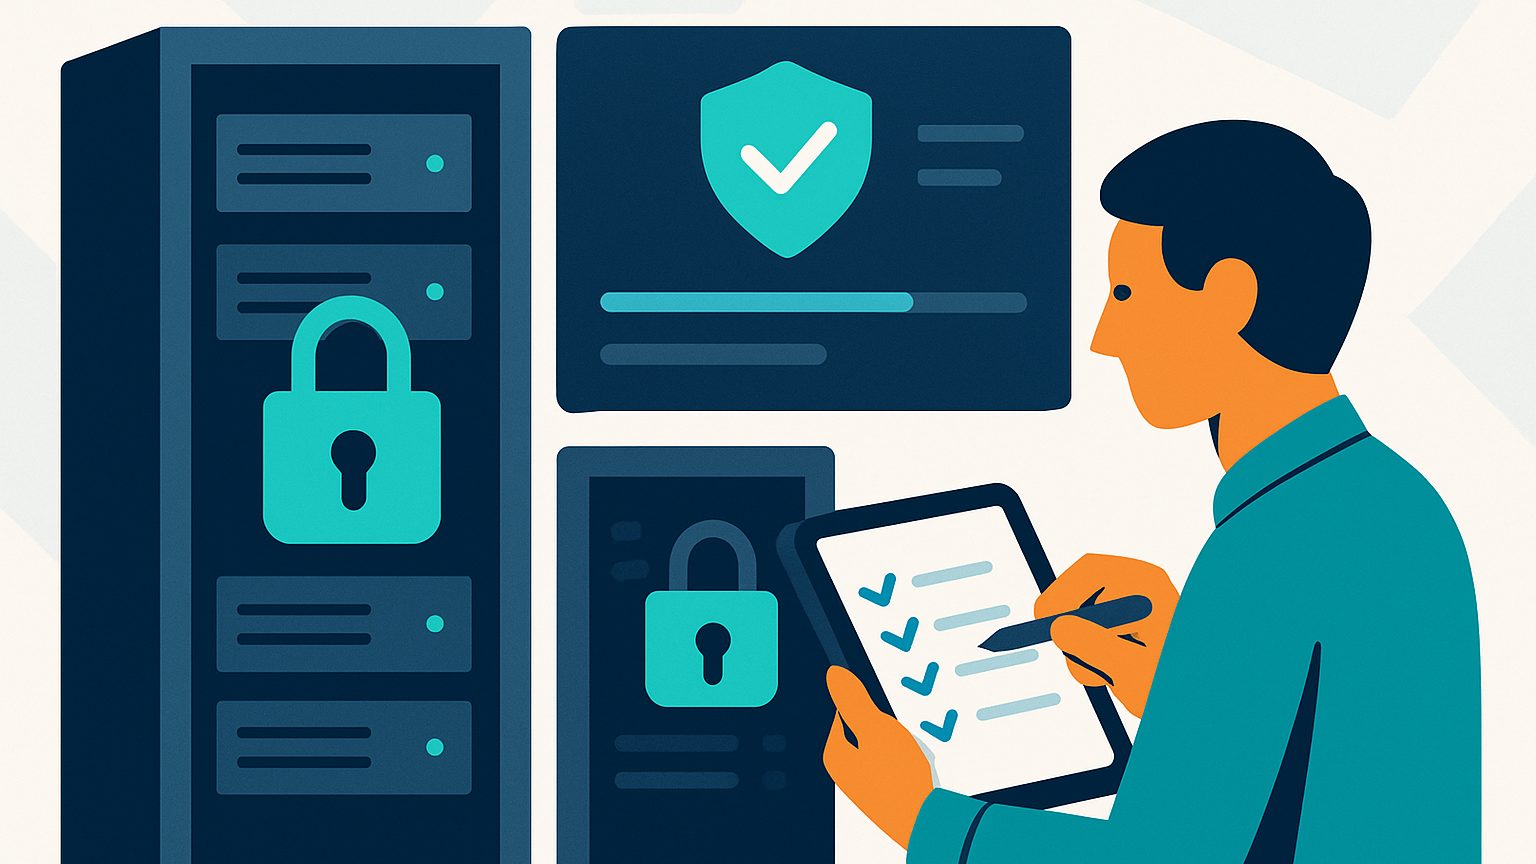
Aşağıdaki kontrol listesi, teknik ayrıntıya girmeden, hangi adımların hangi somut açığı kapattığını ve hangi durumda şart olduğunu özetler:
- Güncel yazılım ve işletim sistemi: Açıkların %70’i eski sürümlerden kaynaklanır. Otomatik güncelleme yoksa, güvenlik açığı riski yüksektir.
- Güçlü parola ve çok faktörlü kimlik doğrulama: Zayıf şifreler, en yaygın saldırı vektörüdür. Özellikle uzaktan erişim varsa şarttır.
- Güvenlik duvarı yapılandırması: Sunucuya gelen-giden trafiğin kontrolü ile zararlı erişimler engellenir. Özellikle açık portlarınız fazlaysa mutlaka gereklidir.
- SSH erişim kısıtlaması: Tüm IP’lere açık SSH, robot saldırılarını davet eder. Sadece belirli IP’lere izin verilmeli.
- Düzenli yedekleme ve felaket kurtarma planı: Veri kaybı durumunda geri dönüşü sağlar. Yedeklerin başka bir lokasyonda tutulması kritik.
- Aktif izleme ve log kaydı: Şüpheli aktiviteler anında tespit edilir. Özellikle KVKK kapsamındaki firmalarda zorunludur.
- Web uygulama güvenlik duvarı (WAF): Özellikle web tabanlı saldırılara karşı ekstra koruma sağlar.
- Kullanıcı ve erişim kontrolü: Gereksiz yetkilendirme, içeriden kaynaklanan riskleri artırır. Yetkiyi asgari düzeyde tutun.
- SSL/TLS ile veri şifreleme: Özellikle müşteri verisi veya ödeme altyapısı varsa kesinlikle gereklidir.
- Otomatik saldırı tespiti ve engelleme: Brute-force ve DDoS saldırılarını otomatik olarak engeller.
- Güncel antivirüs/malware koruması: Sunucuya zararlı yazılım bulaşmasını önler.
- Yedekli güç ve ağ altyapısı: Fiziksel arızalarda bile hizmetin devamlılığını sağlar.
Her adım, kurumunuzun risk profilini düşürür; ancak her işletme için tüm adımlar şart değildir. Karar tablosundaki skorunuz ve işinizin hassasiyeti belirleyicidir.
Sunucunuzun Güvenliği İçin Akıllı Bir Yol Haritası İster misiniz?
İşletmenize özel risk analizi ve hangi güvenlik önlemlerinin şart olduğunu ücretsiz öğrenmek için hemen değerlendirme alın.
Ücretsiz Değerlendirme İsteyinTeknik Detayları Bilmeden Hangi Önlemleri Anlamalısınız?
Teknik bilgiye sahip olmasanız bile, aşağıdaki kontrol listesiyle sunucu yönetiminizin hangi aşamada olduğunu hızlıca anlayabilirsiniz:
- Sunucuya kimlerin erişimi var, son 6 ayda değişti mi?
- Yedekleriniz otomatik mi, başka bir yerde mi saklanıyor?
- Web siteniz veya uygulamanız için son güvenlik güncellemesi ne zaman yapıldı?
- Sunucuda şüpheli giriş denemeleriyle ilgili uyarı alıyor musunuz?
Bu sorulardan birine bile "Bilmiyorum" cevabı veriyorsanız, sunucu güvenliğinizde ciddi açıklar olabilir. Ücretsiz web sitesi analiz aracımız ile mevcut risklerinizi hızlıca ölçebilirsiniz.
Güvenlik Harcamalarında Öncelik Sıralaması: Neye Para Vermelisiniz?
Sunucu güvenliği için harcamanız gereken tutar, sahip olduğunuz risklere ve mevcut altyapınıza göre değişir. Ortalama fiyatlar (tahmini, zamanla değişebilir):
- Temel güvenlik sıkılaştırması: 3.000 TL - 8.000 TL arası. Küçük işletmeler ve basit web siteleri için yeterli olabilir.
- Orta düzey (aktif izleme, WAF, yedekleme dahil): 8.000 TL - 20.000 TL arası. Müşteri verisi veya ödeme altyapısı varsa önerilir.
- İleri düzey (KVKK/GDPR uyumlu, DDoS korumalı): 20.000 TL üzeri. Kritik iş süreçleri ve yasal yükümlülükler için şarttır.
Hangi harcamanın zorunlu, hangisinin "ekstra güvenlik" sayılacağı, risk tablosundaki toplam skorunuza ve sektörünüze bağlıdır. Tüm sunucu yönetimi hizmetlerimizi inceleyerek size uygun kapsamı belirleyebilirsiniz.
Rakipleriniz Ne Yapıyor, Siz Ne Kaçırıyorsunuz?
Birçok KOBİ, veri ihlali yaşayana kadar sunucu güvenliğine yatırım yapmıyor. Ancak sektörünüzde öne çıkan rakipler, genellikle en azından temel sıkılaştırma ve düzenli denetim hizmeti alıyor. Özellikle e-ticaret, finans, sağlık ve hukuk alanında faaliyet gösteren firmalar, yasal zorunluluklar nedeniyle ekstra önlemler almak zorunda. Eğer siz bu adımları atlamışsanız, hem müşteri güveninde hem de pazarda geride kalırsınız. Rakiplerinizin hangi sunucu altyapısını kullandığını merak ediyorsanız, bu rehberimize de göz atabilirsiniz.
Hizmeti Satın Alınca Hangi Somut Sonuçları Beklemelisiniz?
| Beklenen Sonuç | Somut Göstergeler | Ölçüm Aralığı/Şiddeti |
|---|---|---|
| Sunucu kesinti oranında azalma | İzleme raporlarında %50-%90 daha az kesinti | 1-3 ayda gözlemlenebilir |
| Şüpheli aktivite tespiti | Güvenlik loglarında anlık uyarılar | Hizmet sonrası ilk haftada başlar |
| Yedeklerden hızlı geri dönüş | Test edilen yedek geri yükleme süresi <30 dakika | Aylık testlerle doğrulanır |
| Yasal uyumluluk raporları | Denetimlerde eksiksiz rapor sunumu | Yılda 1-2 kez kontrol edilir |
Bu çıktılar, güvenlik sıkılaştırmasının "gözle görülür" faydalarını doğrudan ölçmenizi sağlar.
Kendi Kendinize Son Kontrol: Sunucu Güvenliğinde Gözden Kaçanlar
Aşağıdaki kısa listeyle, sıkça atlanan güvenlik açıklarını hızlıca kontrol edebilirsiniz:
- Varsayılan portlar ve kullanıcı adları hâlâ aktif mi?
- Sunucuya eski çalışanların erişimi var mı?
- Yedekleriniz şifreli mi?
- SSL sertifikanız güncel mi?
- Günlükler düzenli olarak inceleniyor mu?
Bu maddelerden birinde eksik varsa, sunucunuz hala risk altında olabilir. Daha fazla bilgi için yedekleme ve kurtarma rehberimize göz atabilirsiniz.